La réponse courte à la question de la sécurité sur internet : cinq mesures arrêtent la plupart des attaques. Des mots de passe longs et uniques stockés dans un gestionnaire de mots de passe, des passkeys ou une application d'authentification plutôt que des codes par SMS, des mises à jour automatiques sur chaque appareil, une méfiance volontaire envers tout message qui crée un sentiment d'urgence, et un cache physique sur les caméras que vous n'utilisez pas. Les quatre premières se règlent dans les paramètres. La cinquième est matérielle, et c'est celle que presque tous les guides oublient.
Ce guide s'adresse aux professionnels qui détiennent des informations convoitées : dirigeants en déplacement à l'étranger, journalistes qui protègent leurs sources, soignants qui manipulent des dossiers patients, avocats tenus au secret professionnel et télétravailleurs qui participent à des visioconférences depuis des chambres d'hôtel ou des salons d'aéroport. Le modèle de menace compte. Un conseil qui paraît paranoïaque pour un internaute occasionnel relève de l'hygiène de base quand un seul appareil compromis expose une liste de clients ou une source confidentielle.
L'ampleur du phénomène est documentée. Aux États-Unis, les consommateurs ont signalé 3 millions de fraudes à la Federal Trade Commission (FTC) en 2025, pour 15,9 milliards de dollars de pertes déclarées. L'Internet Crime Complaint Center du FBI (IC3) a enregistré 1 008 597 plaintes et 20,877 milliards de dollars de pertes la même année, soit 26 % de plus qu'en 2024. En France, le dispositif cybermalveillance.gouv.fr constate lui aussi chaque année une forte hausse des demandes d'assistance liées à l'hameçonnage et au piratage de comptes. Ces chiffres ne couvrent que les cas signalés, la réalité est plus élevée. En complément des bonnes pratiques ci-dessous, les coques de confidentialité Spy-Fy avec cache caméra intégré comblent la seule faille que le logiciel ne peut pas fermer.
La sécurité sur internet fonctionne en quatre niveaux
La sécurité sur internet, c'est l'ensemble des habitudes et des réglages qui mettent vos comptes, vos appareils, vos données et votre environnement physique hors de portée de ceux qui veulent vous voler, usurper votre identité ou vous observer. Ce n'est pas un produit qu'on achète une fois. C'est une configuration que l'on met en place et quelques réflexes que l'on entretient.
Le travail utile se répartit sur quatre niveaux. La plupart des guides traitent les trois premiers et s'arrêtent là.
- Comptes : mots de passe, passkeys, authentification multifacteur (MFA, une seconde preuve d'identité en plus du mot de passe), options de récupération et surveillance des fuites de données.
- Appareils : mises à jour du système et du navigateur, autorisations des applications, chiffrement du disque et écran de verrouillage.
- Réseau : configuration de la box, comportement sur les Wi-Fi publics, bornes de recharge publiques, choix de votre VPN (un service qui chiffre votre trafic et le fait transiter par un fournisseur de votre choix) et de votre DNS (le service qui traduit une adresse web en adresse de serveur).
- Physique : ce que voit votre caméra, ce qu'entend votre micro, ce que la personne derrière vous dans l'avion peut lire, et ce qu'un lecteur sans contact peut extraire de votre portefeuille.
C'est sur ce quatrième niveau que Spy-Fy travaille, et c'est le seul qu'aucun bug logiciel ne peut annuler. Une autorisation peut être modifiée par un malware ou par un appui involontaire. Un volet coulissant devant un objectif est un fait mécanique.
Sécurité sur internet : quatre habitudes essentielles
Une navigation sûre repose sur quatre habitudes qui contrent les voies d'attaque réellement utilisées. Le Data Breach Investigations Report de Verizon (DBIR, une analyse annuelle de violations de données réelles) attribue 62 % des violations au facteur humain et 16 % à l'hameçonnage comme point d'entrée initial. Corriger les mots de passe, l'authentification, les mises à jour et la gestion des messages supprime l'essentiel de cette surface d'attaque.
Utiliser des mots de passe longs et arrêter de les changer sans raison
La référence vient de l'institut américain de normalisation NIST, dans sa norme SP 800-63B-4. Elle exige au moins 15 caractères quand le mot de passe est le seul facteur, au moins 8 caractères derrière une authentification multifacteur, et la prise en charge de mots de passe jusqu'à 64 caractères. Les services ne doivent pas imposer de règles de composition (une majuscule, un chiffre, un symbole) ni de changement périodique. Les nouveaux mots de passe doivent être comparés à une liste de mots de passe courants ou déjà divulgués, et les gestionnaires de mots de passe ainsi que le remplissage automatique doivent être autorisés.
En pratique : utilisez un gestionnaire de mots de passe, générez une longue phrase de passe différente pour chaque compte et ne changez jamais un mot de passe selon un calendrier. Changez-le quand il y a une raison, par exemple une notification de fuite de données.
Passer aux passkeys partout où c'est possible
Une passkey (clé d'accès) est un identifiant cryptographique stocké sur votre appareil et déverrouillé par Face ID, Touch ID ou le code de l'appareil. Elle ne peut pas être saisie sur une fausse page de connexion, ce qui la rend résistante à l'hameçonnage. La FIDO Alliance (l'organisme qui porte la norme) estime à 7 milliards le nombre de passkeys en circulation, et 75 % des consommateurs interrogés en ont activé une sur au moins un compte. Selon son Passkey Index, 36 % des connexions réussies passent par une passkey, et les connexions par passkey aboutissent dans 93 % des cas, contre 78 % pour les mots de passe avec authentification multifacteur classique. Tous les participants qui mesurent l'hameçonnage ont constaté moins d'attaques réussies après le déploiement des passkeys.
Là où les passkeys ne sont pas proposées, utilisez une application d'authentification ou une clé matérielle plutôt que des codes par SMS, qui ne résistent pas à l'hameçonnage. Ne lisez jamais un code à voix haute à quelqu'un qui vous appelle. Les organisations légitimes ne le demandent pas.
Garder chaque appareil sur une version prise en charge
Les mises à jour ferment les failles que les attaquants achètent et réutilisent. Activez les mises à jour automatiques du système, du navigateur et des applications sur tous vos appareils, tablettes et montres connectées comprises, et installez la dernière version d'iOS sur votre iPhone. Windows 10 ne reçoit plus de mises à jour de sécurité standard depuis le 14 octobre 2025. Seuls les PC inscrits au programme Extended Security Updates (ESU) pour particuliers (version 22H2) reçoivent encore les correctifs critiques et importants, et Microsoft prolonge désormais ce programme jusqu'au 12 octobre 2027. L'inscription reste possible jusqu'à cette date, et les appareils déjà inscrits restent couverts automatiquement jusqu'au 12 octobre 2027.
L'urgence est le signal d'alerte
Presque tous les messages frauduleux mettent la pression : un compte sur le point d'être bloqué, un colis retenu en douane, un virement à faire avant ce soir. Prenez le temps, ouvrez l'application de l'organisme ou tapez vous-même l'adresse, et vérifiez tout changement de coordonnées bancaires par téléphone, à un numéro que vous aviez déjà. Le cadenas dans la barre d'adresse prouve seulement que la connexion est chiffrée. Il ne dit rien sur le propriétaire du site, et les escrocs obtiennent des certificats aussi facilement que tout le monde.
Où va réellement l'argent
La fraude suit des canaux prévisibles, et les connaître indique quelles habitudes prioriser. Selon la FTC, les arnaques à l'investissement représentent environ la moitié des pertes déclarées aux États-Unis (7,9 milliards de dollars), tandis que les usurpations d'identité sont la catégorie la plus signalée avec 1 million de signalements et 3,5 milliards de dollars perdus. Les réseaux sociaux sont le canal de contact le plus coûteux, avec 2,1 milliards de dollars de pertes en 2025, et près de 30 % des victimes disent que l'arnaque a commencé là. Le rapport de l'IC3 recense les délits liés à l'intelligence artificielle, comme les deepfakes et les voix clonées : 22 364 plaintes et 893 346 472 dollars de pertes. Pour les entreprises, la fraude au président (un attaquant se fait passer par e-mail pour un dirigeant ou un fournisseur afin de détourner un paiement) a causé 3,046 milliards de dollars de pertes sur 24 768 cas, environ 123 000 dollars par cas. Ces mêmes escroqueries sont très répandues en France.
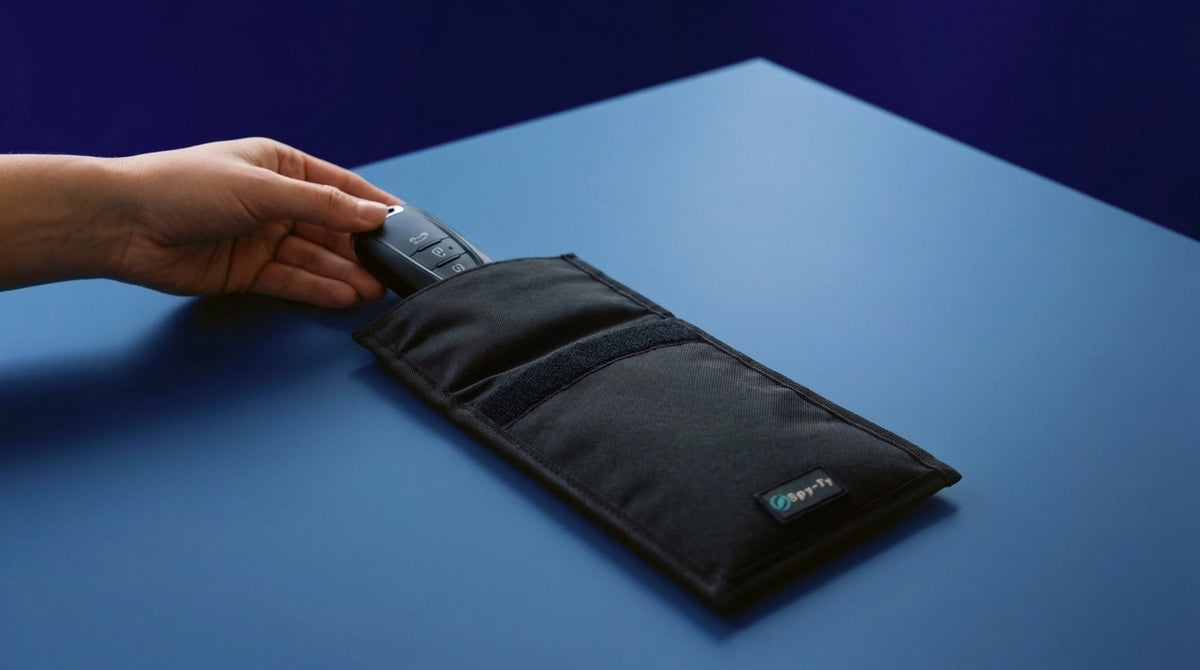
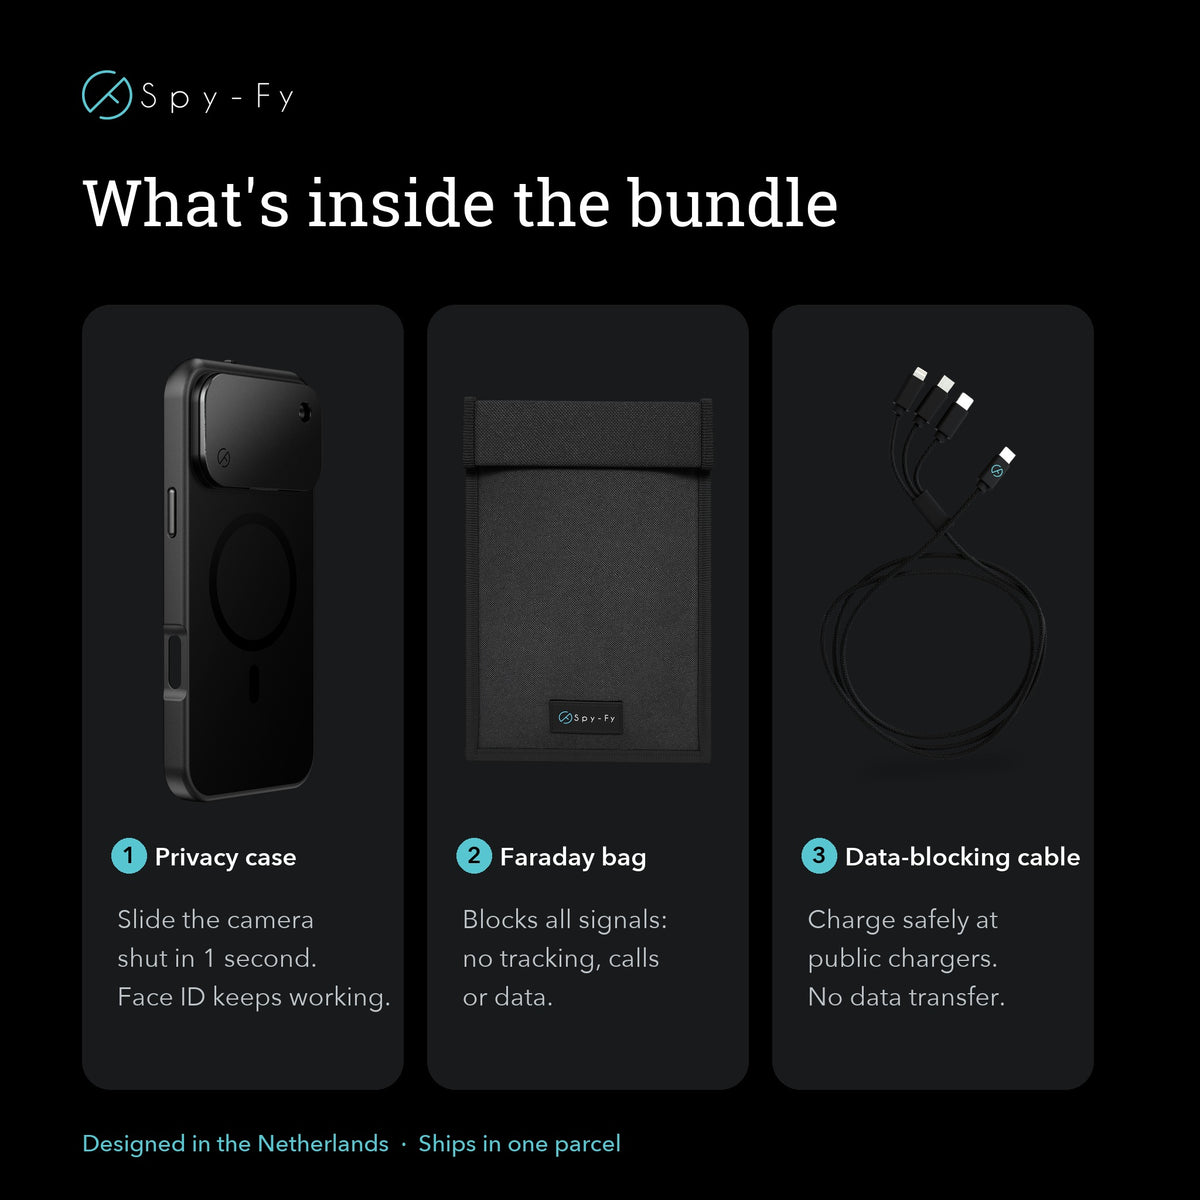
Le tableau ci-dessous associe chaque niveau à la mesure qui tient sous pression. Deux termes d'abord : un bloqueur de données USB est un petit adaptateur qui laisse passer le courant tout en coupant les broches de données. Une carte de blocage RFID protège les puces sans contact des cartes bancaires et des passeports.
| Niveau | Menace principale | Mesure vraiment efficace |
|---|---|---|
| Comptes | Vol d'identifiants, fausses pages de connexion | Passkeys, gestionnaire de mots de passe, application d'authentification |
| Appareils | Failles non corrigées, applications trop autorisées | Mises à jour automatiques, contrôle des autorisations, système pris en charge |
| Réseau | Wi-Fi hostile, bornes de recharge piégées | Partage de connexion mobile, VPN payant et audité, bloqueur de données USB |
| Paiements | Fraude à la facture, voix clonées | Vérification par téléphone à un numéro que vous aviez déjà |
| Physique | Accès à la caméra et au micro, lecture frauduleuse de cartes | Caches caméra coulissants, carte de blocage RFID |
La checklist sécurité en dix minutes
Suivez-la dans l'ordre sur votre téléphone et votre ordinateur principal, puis refaites-la chaque trimestre. Rien ici ne demande d'abonnement ni de compétence technique.
- Installez un gestionnaire de mots de passe et générez d'abord une phrase de passe d'au moins 15 caractères pour votre messagerie. Votre e-mail est la clé de tout le reste.
- Activez une passkey sur chaque service qui le propose, en commençant par Apple, Google, Microsoft et votre banque.
- Remplacez les codes par SMS restants par une application d'authentification ou une clé matérielle.
- Activez les mises à jour automatiques du système, du navigateur et des applications sur tous vos appareils, tablettes et montres connectées comprises.
- Ouvrez les listes d'autorisations de la caméra et du micro et retirez l'accès à toute application qui n'en a pas besoin. Sur iPhone, c'est dans Réglages > Confidentialité et sécurité. Sur Mac, dans Réglages Système > Confidentialité et sécurité.
- Vérifiez votre adresse e-mail sur un service fiable d'alerte aux fuites de données, comme Have I Been Pwned, et changez tout mot de passe signalé.
- Changez le mot de passe administrateur de votre box et vérifiez qu'elle utilise WPA3 ou WPA2 (les normes de chiffrement des réseaux sans fil).
- Vérifiez ce qui est public sur vos principaux réseaux sociaux, en particulier dates de naissance, adresses et dates de voyage.
- Utilisez un code d'au moins six chiffres sur votre téléphone et désactivez l'aperçu des messages sur l'écran verrouillé.
- Posez un cache physique sur la caméra que vous utilisez pour vos visioconférences, et fermez-le à la fin de chaque appel.
Le risque que la plupart des guides oublient
Le camfecting consiste à prendre le contrôle d'une webcam ou de la caméra d'un téléphone à l'insu de son propriétaire, le plus souvent via un logiciel malveillant déjà installé sur l'appareil. Sa caractéristique essentielle : il est conçu pour rester invisible. Les outils d'attaque sont écrits pour ne pas attirer l'attention, et sur de nombreux ordinateurs portables le voyant dépend du même logiciel que l'attaquant a compromis. Apple affirme certes que la caméra intégrée d'un Mac ne peut pas s'activer sans que son voyant s'allume. Considérer une LED éteinte comme la preuve que rien n'enregistre reste néanmoins une supposition, pas une protection.
Les logiciels espions ciblés ne sont pas théoriques pour ce public. Apple a envoyé des notifications de menace liées à des logiciels espions mercenaires à des utilisateurs dans 110 pays, sous forme d'alerte sur l'écran verrouillé et dans les Réglages, d'e-mail envoyé depuis threat-notifications@email.apple.com et de bannière sur account.apple.com. Une nouvelle vague est partie à partir du 29 octobre 2026 vers des utilisateurs dans 99 pays, selon le Financial Times et TechCrunch, et la page d'assistance d'Apple évoque désormais plus de 150 pays au total. Apple conseille aux destinataires d'activer le mode Isolement et de se faire aider par des experts, en citant la Digital Security Helpline d'Access Now, disponible 24 h/24, et indique n'avoir aucun cas confirmé de compromission réussie par un logiciel espion mercenaire sur un appareil où le mode Isolement était activé.
Les protections matérielles progressent. Memory Integrity Enforcement, la protection permanente de la mémoire intégrée à tous les iPhone 17 et à l'iPhone Air équipés de puces de la classe A19, couvre le noyau et plus de 70 processus, et rend précisément ce type d'attaque bien plus coûteux. Cette protection est liée à ces puces, les iPhone plus anciens n'en bénéficient pas. Le calcul de base reste le même : le logiciel réduit la probabilité, un cache fermé réduit la possibilité à zéro. Un objectif masqué n'a rien à transmettre.
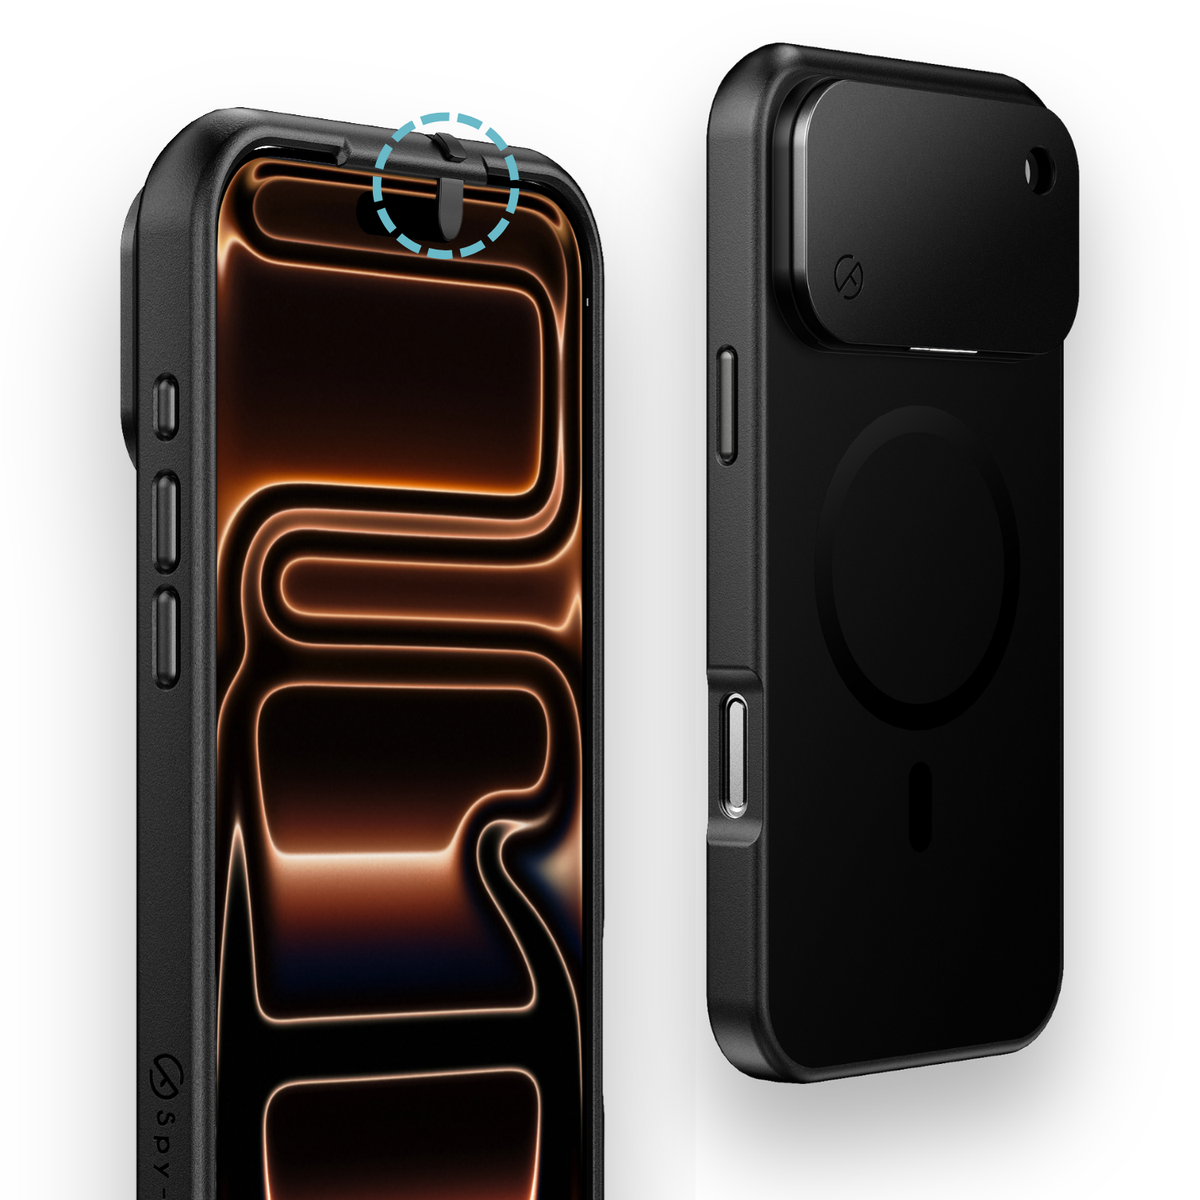
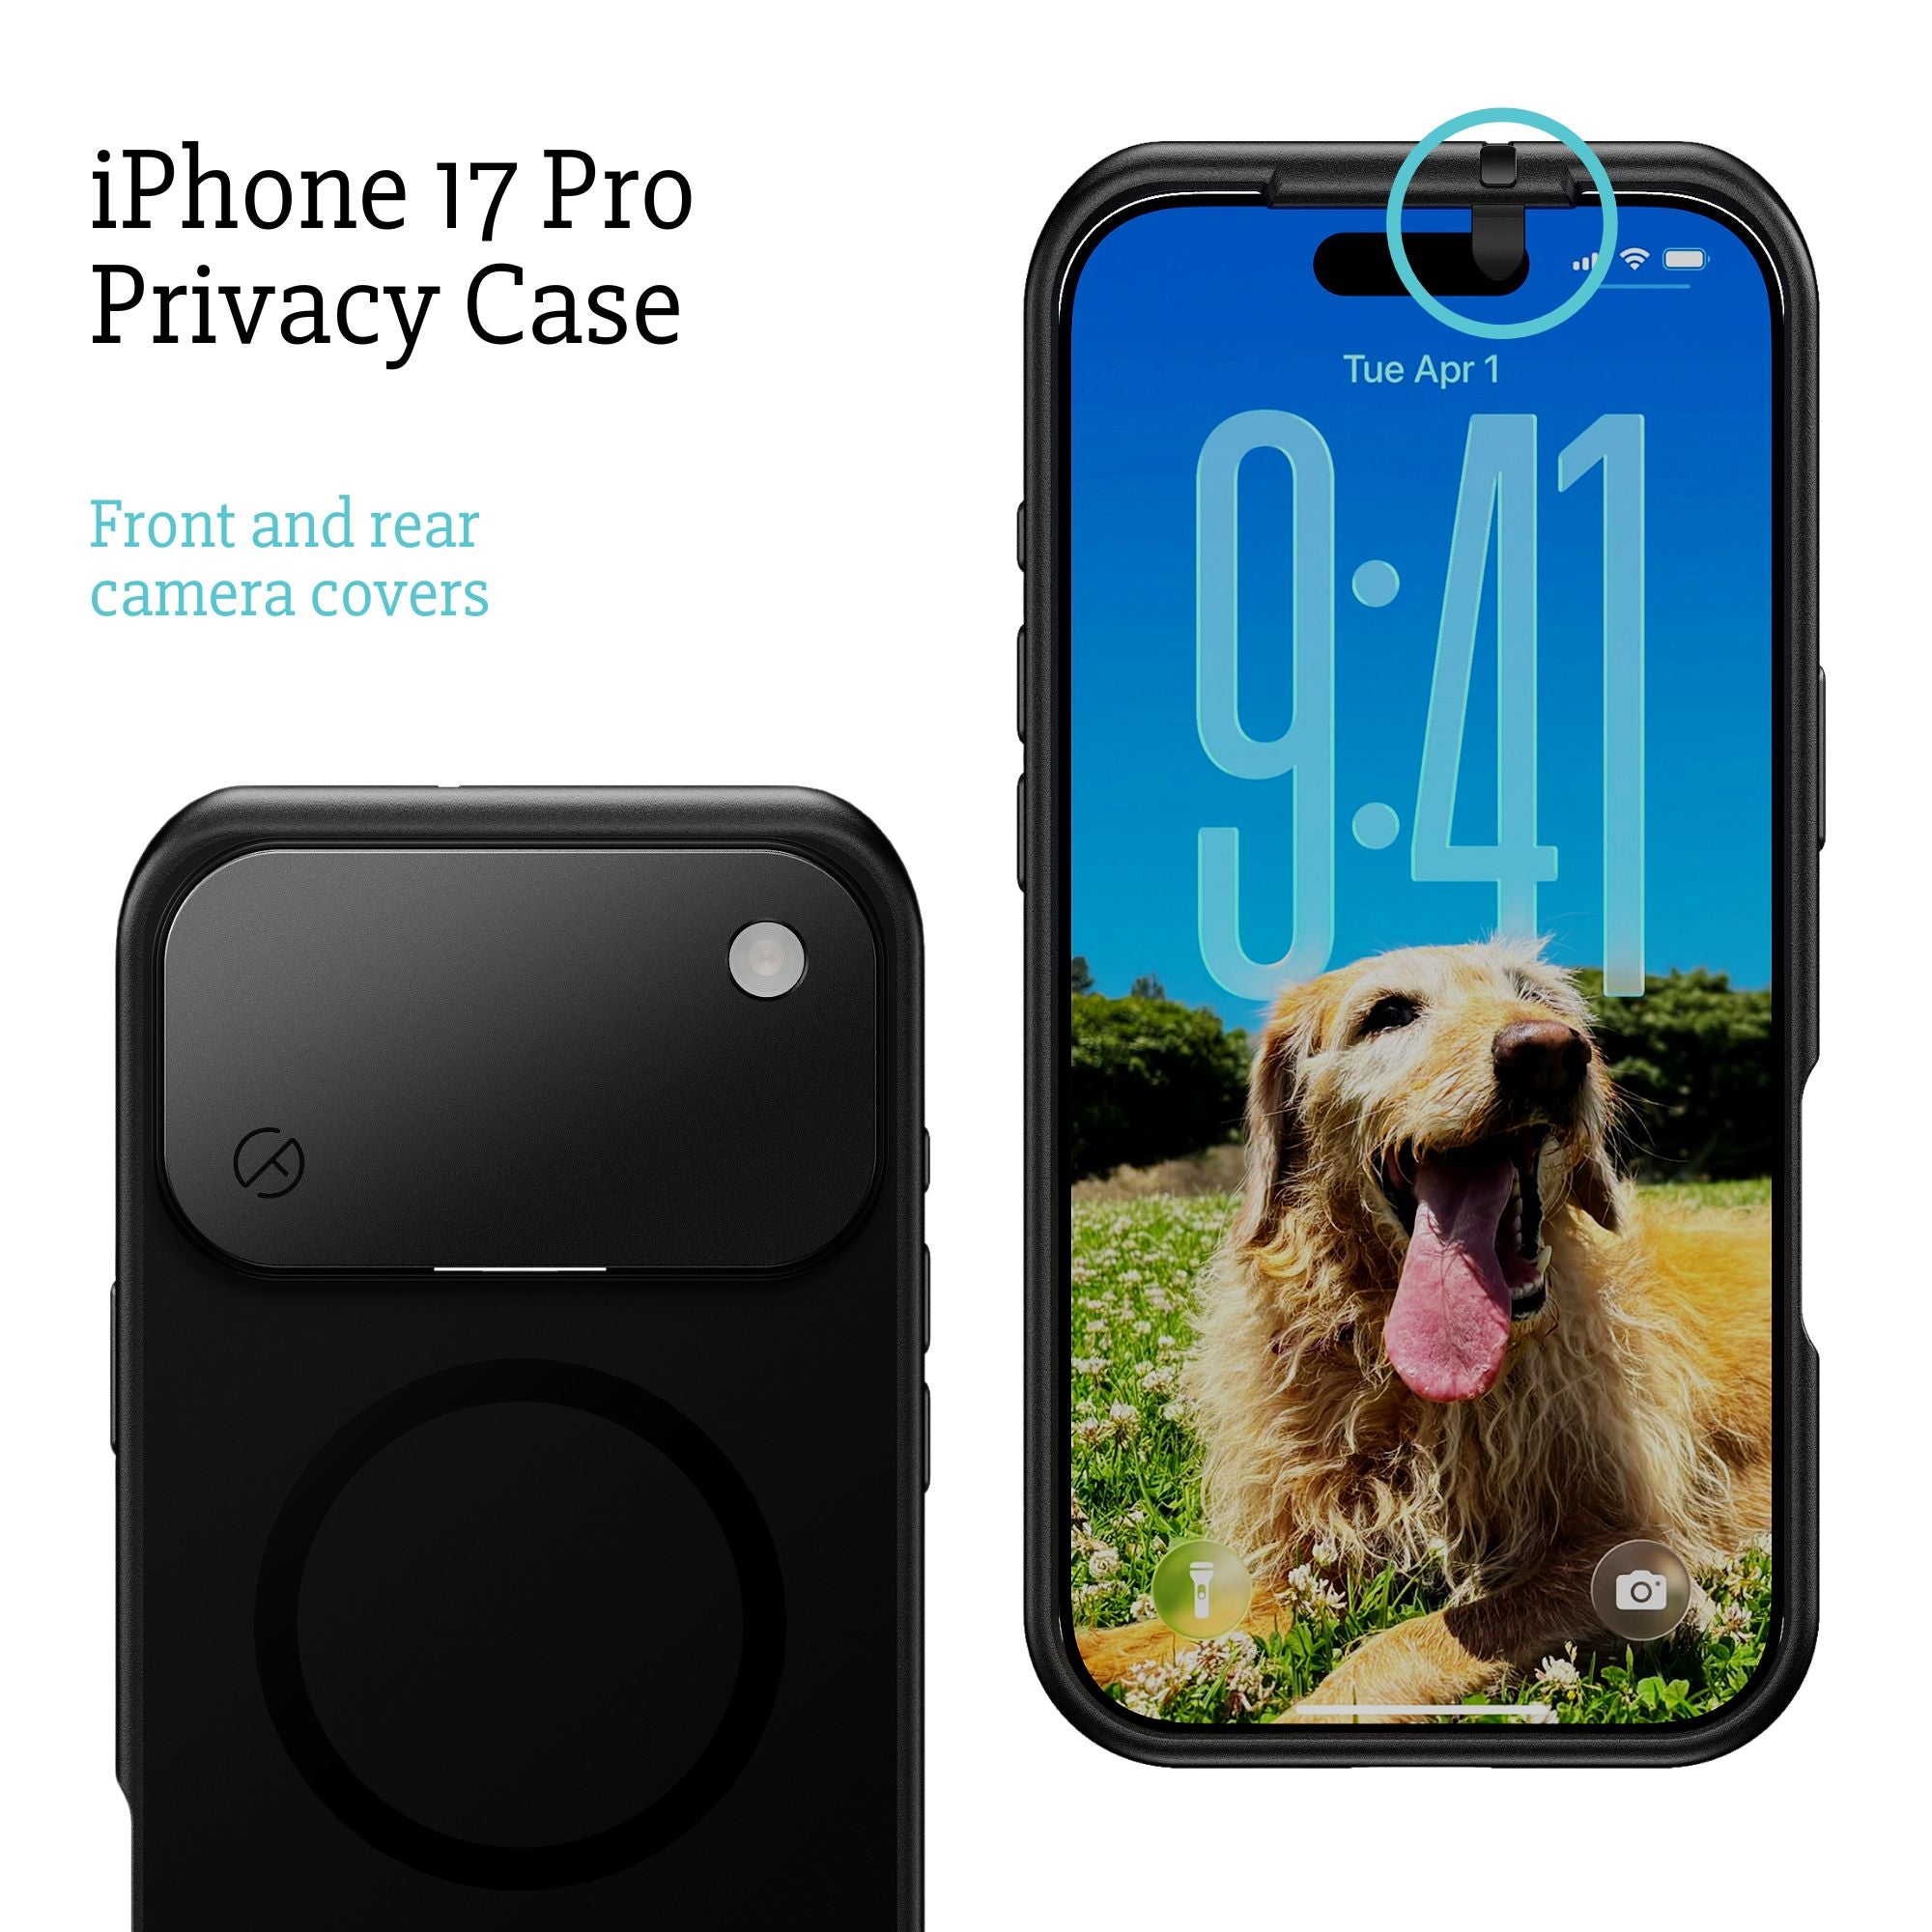
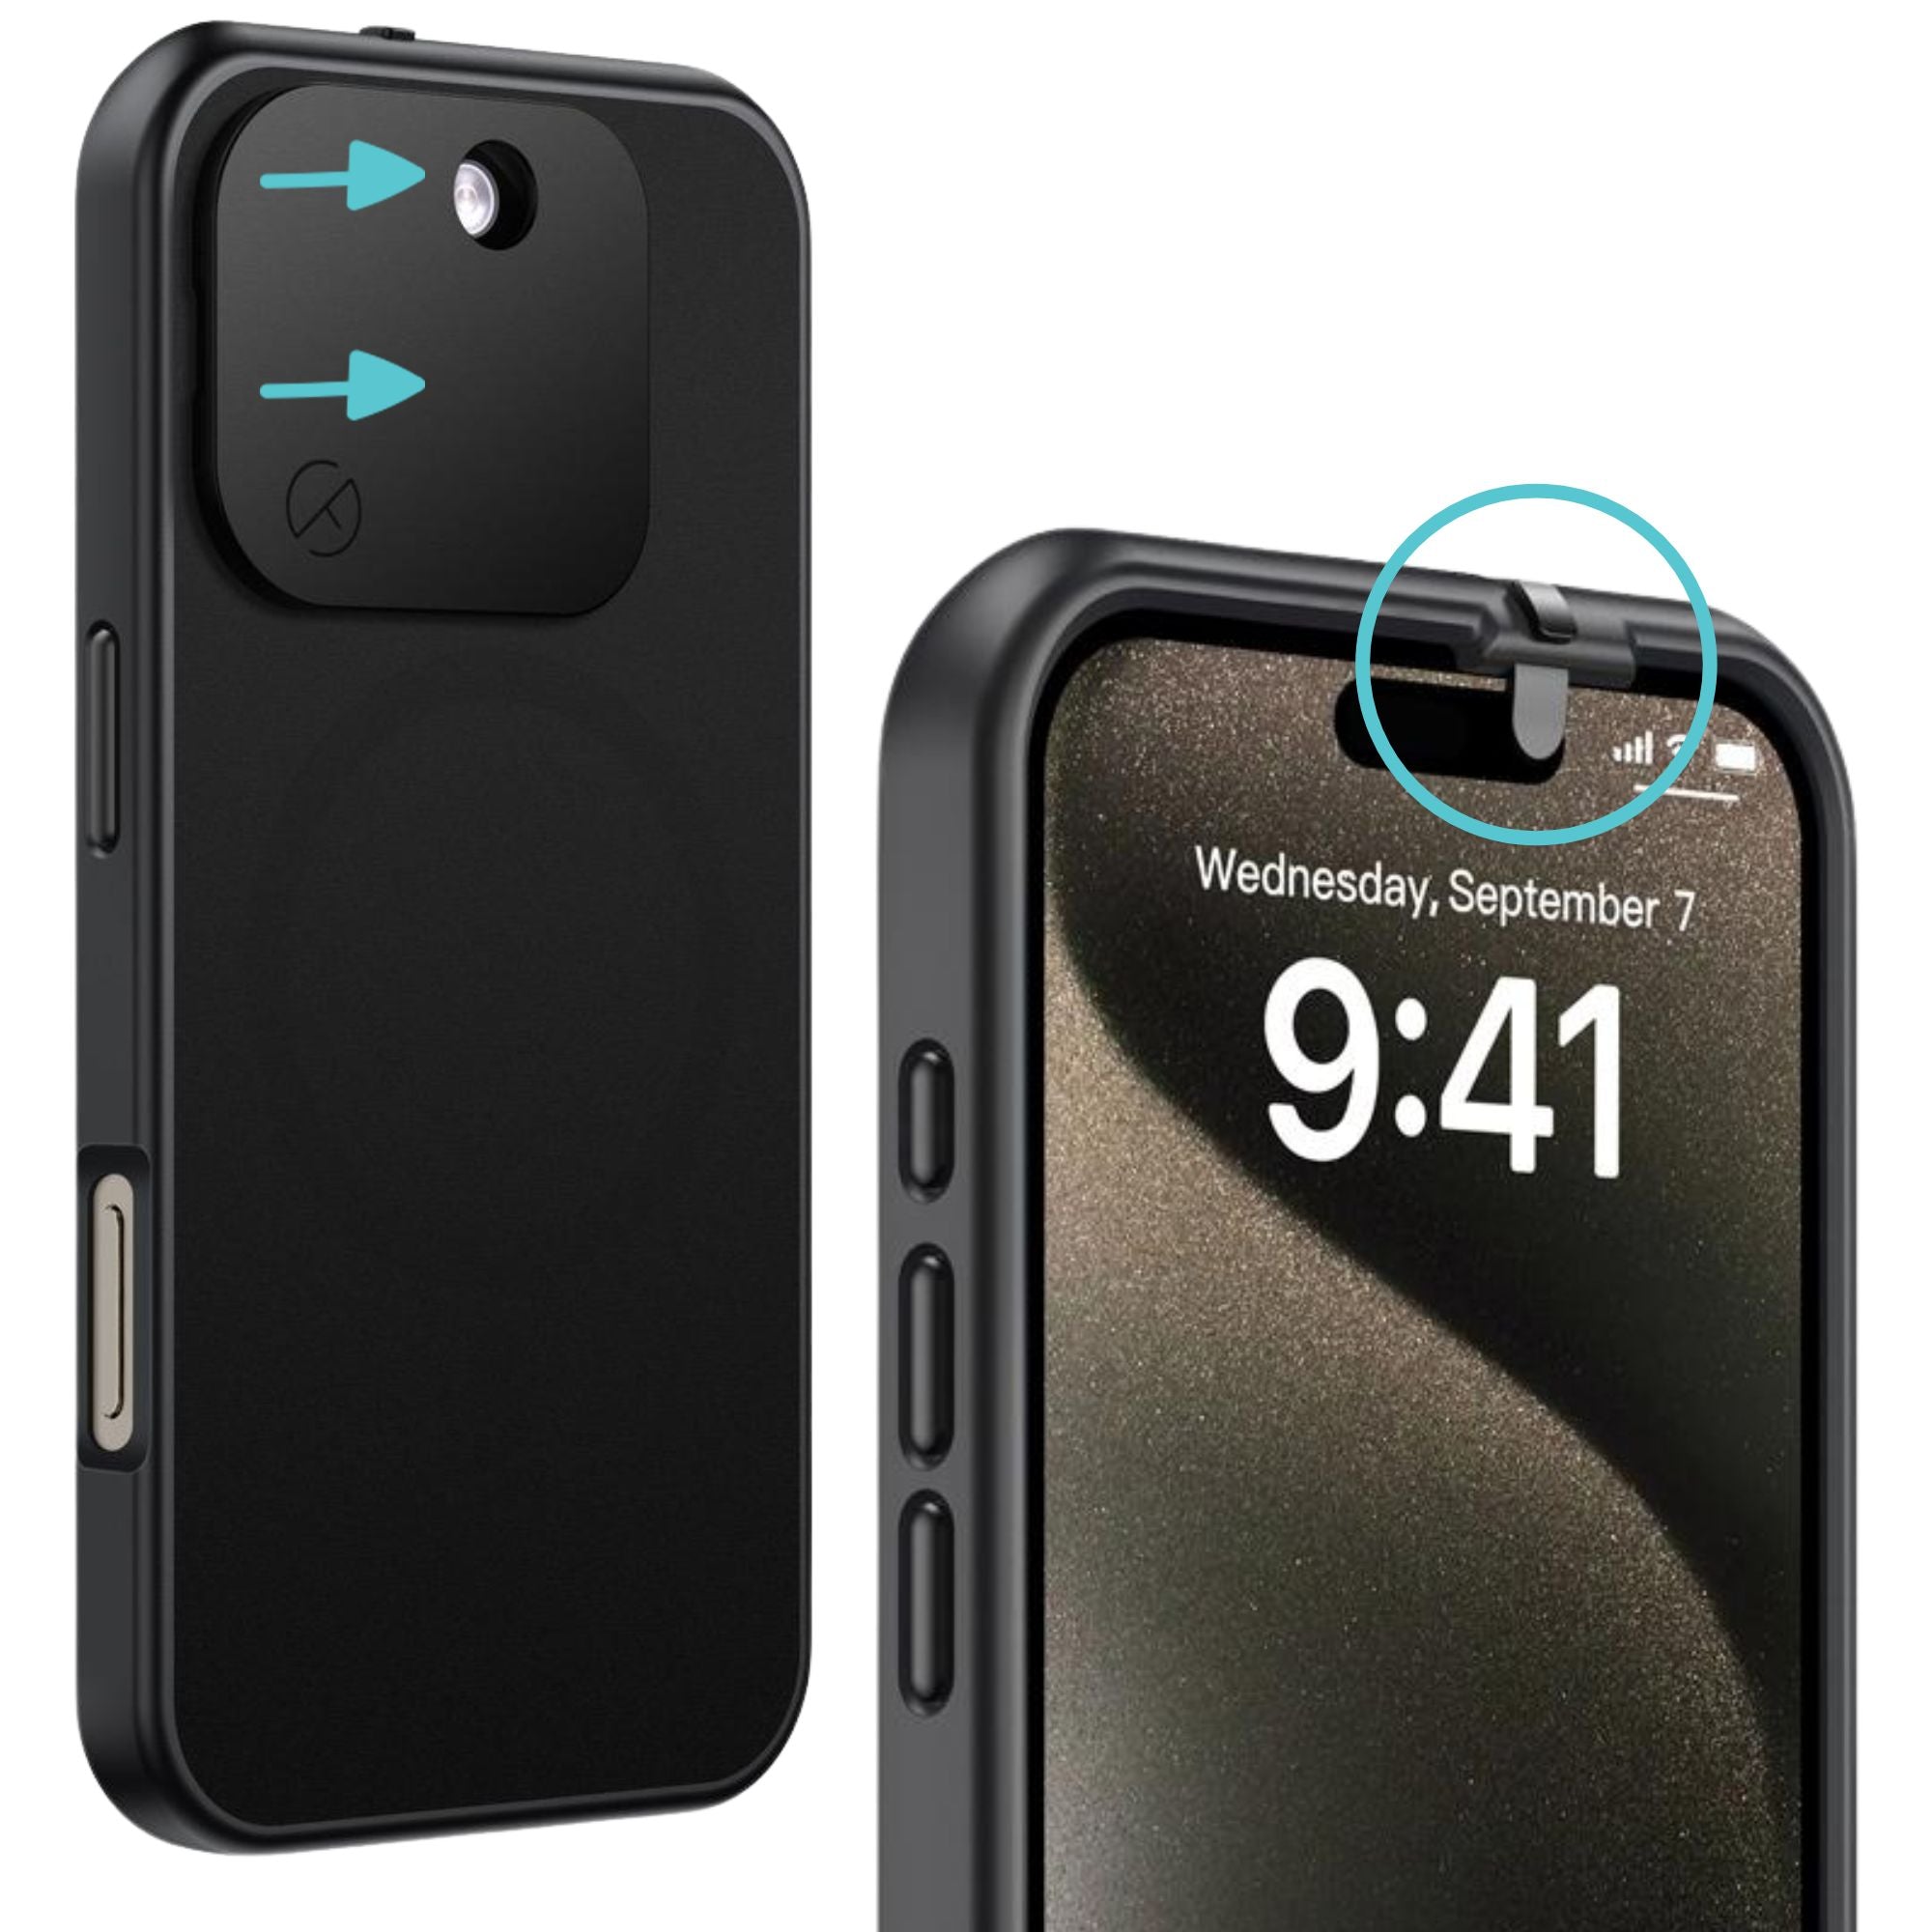
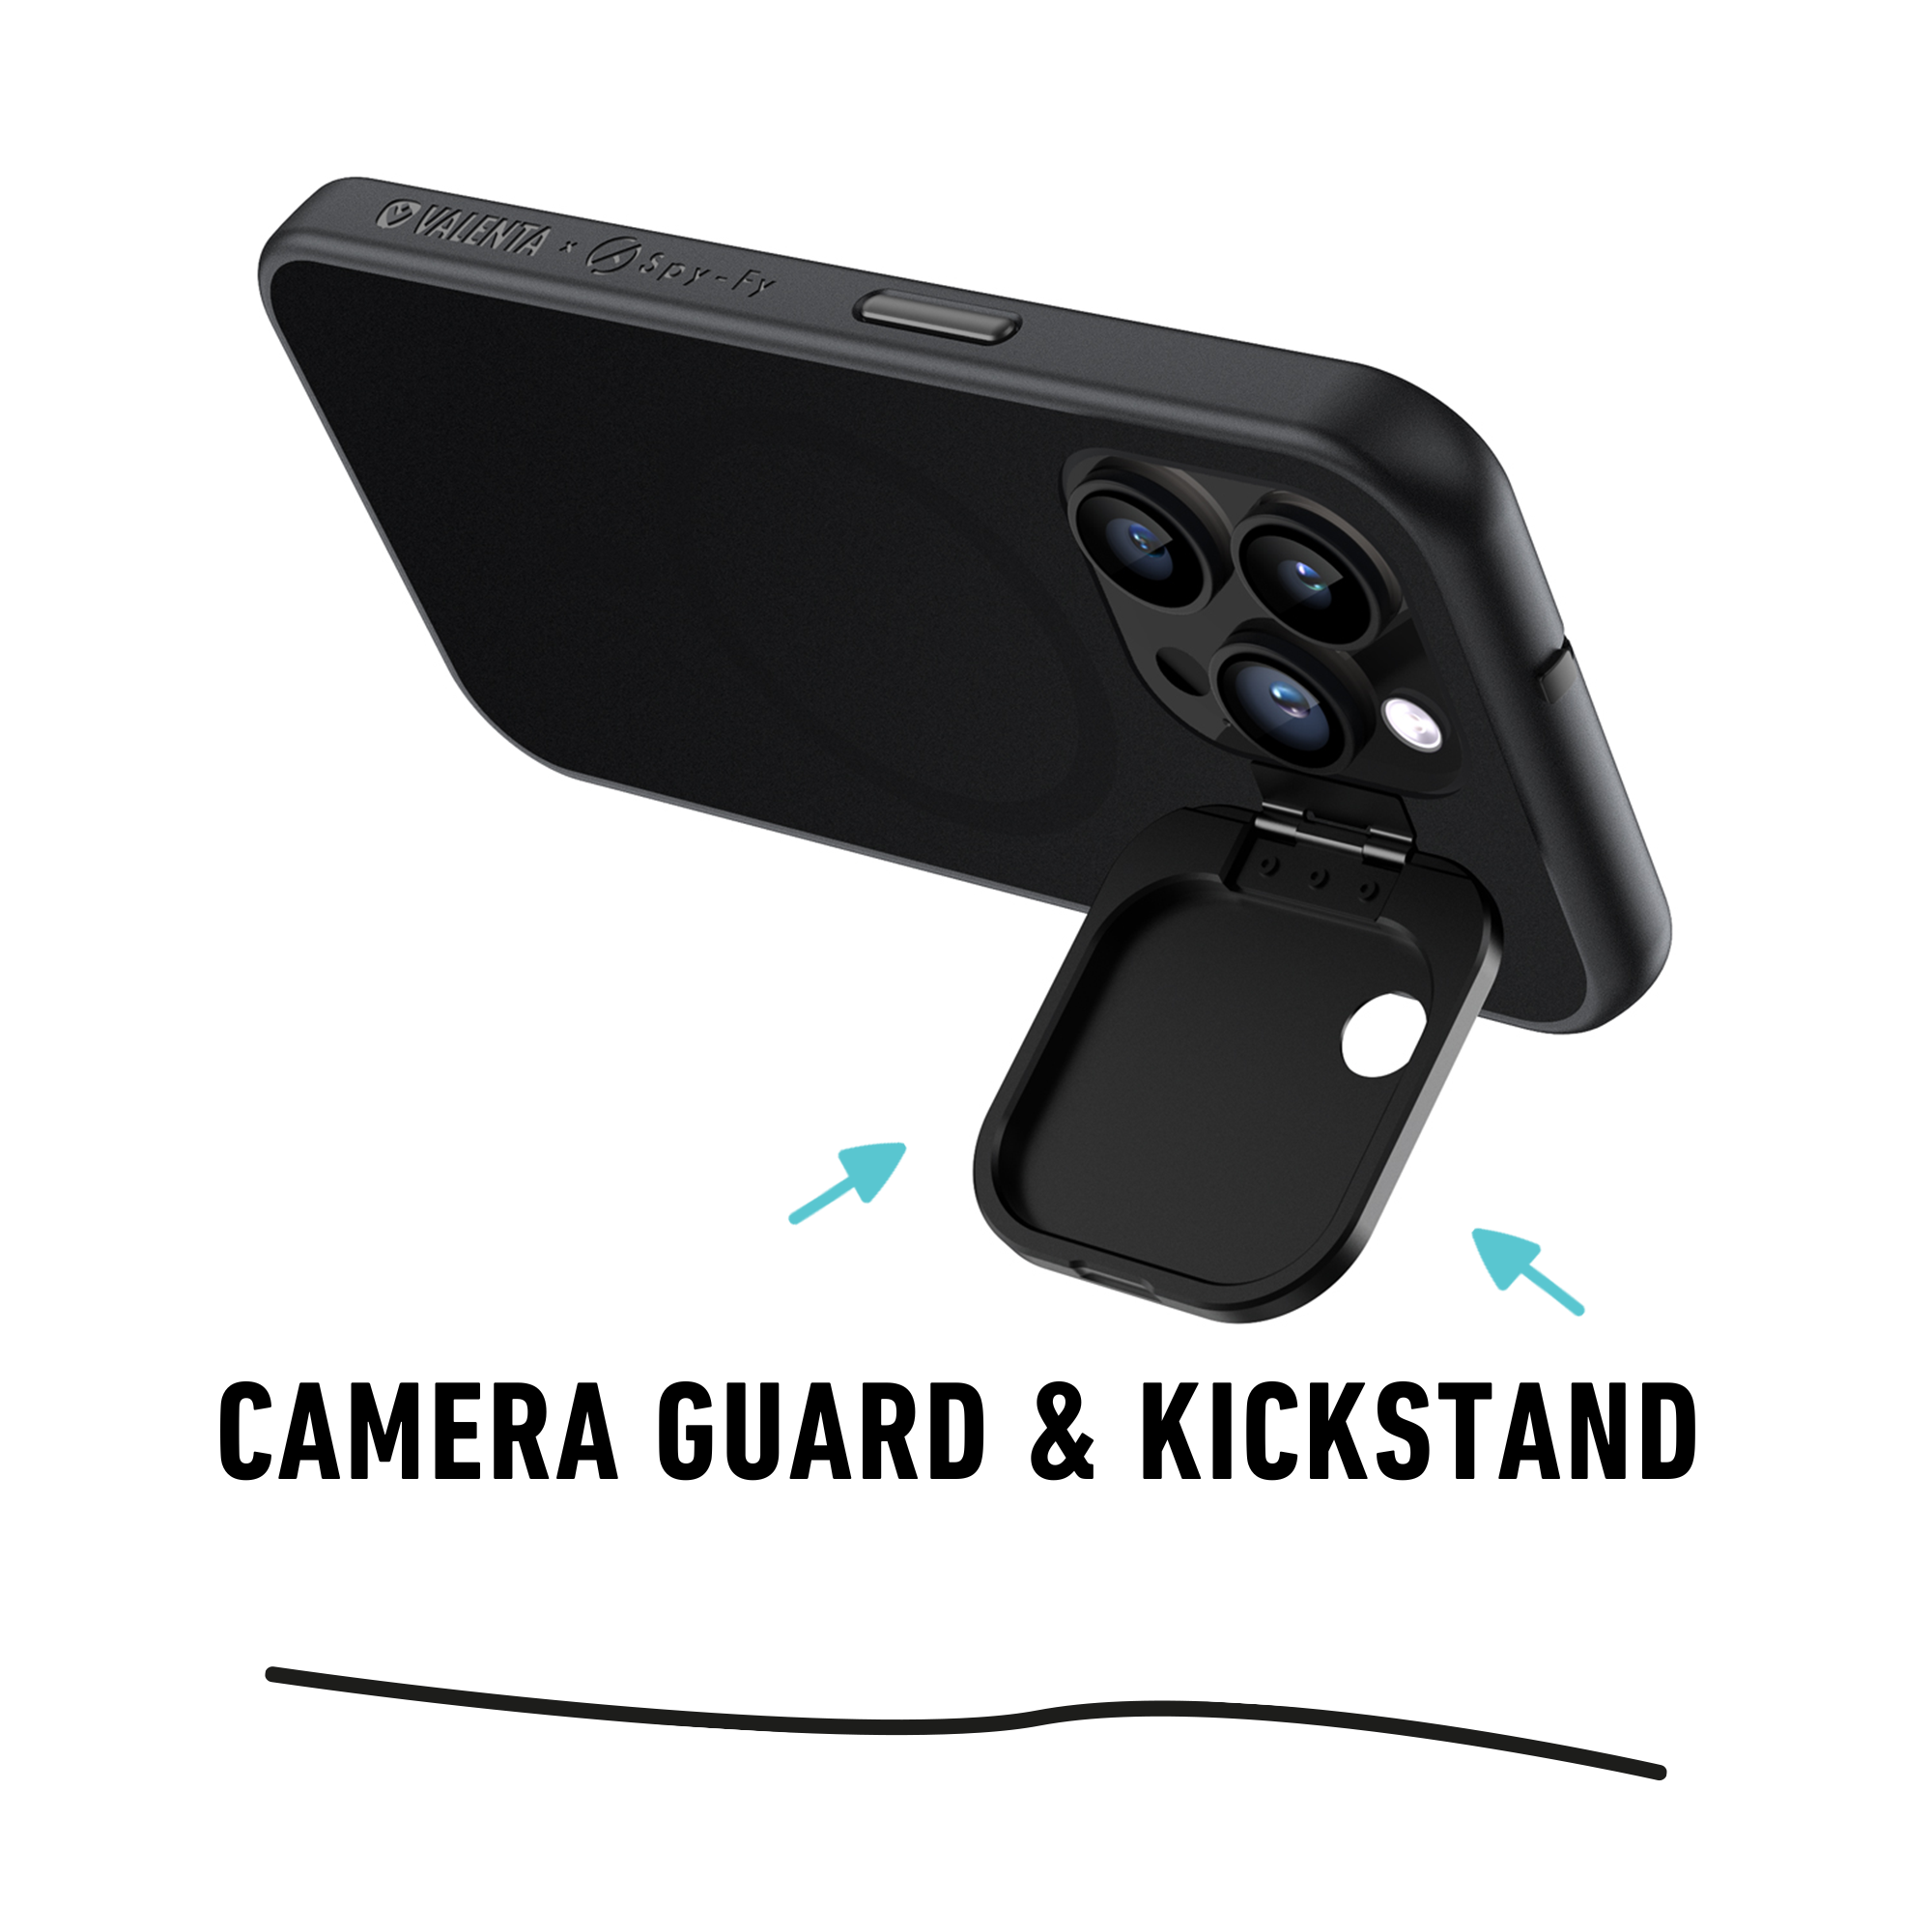
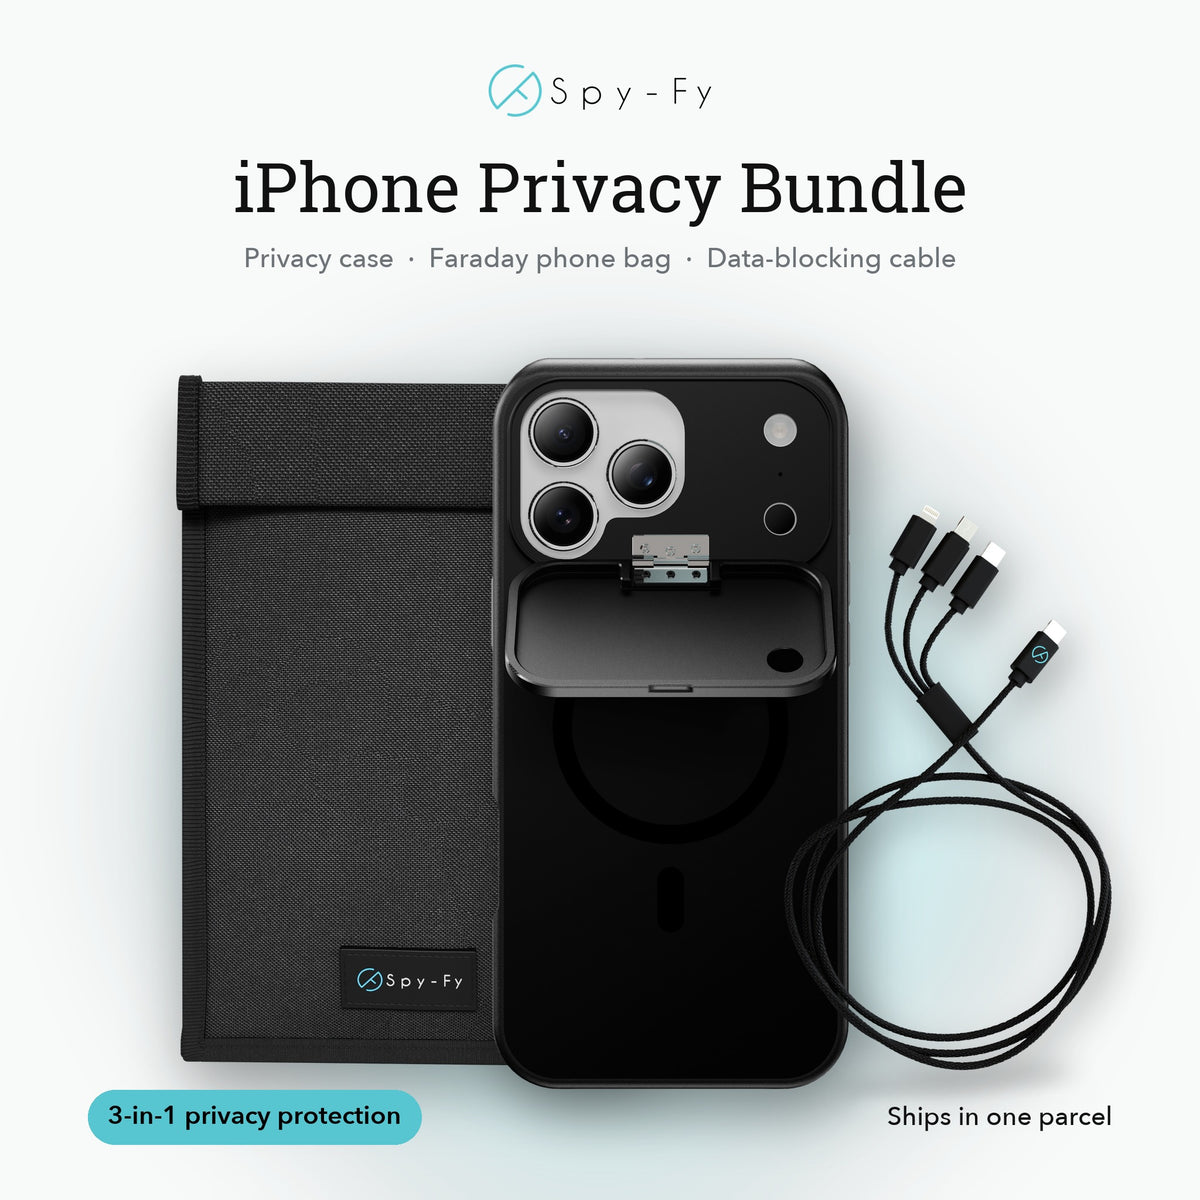
C'est pourquoi les caches physiques ont leur place sur la même checklist que les passkeys. Le cache webcam Spyslide de Spy-Fy est en acier inoxydable et ne mesure que 0,6 mm d'épaisseur, ce qui, selon Spy-Fy, le rend compatible avec tout ordinateur portable, MacBook ou tablette que vous devez pouvoir refermer. Pour les téléphones, la coque de confidentialité iPhone 17 avec caches caméra avant et arrière garde la protection sur l'appareil, et non sur un autocollant qui se décolle dans un sac, et Spy-Fy propose une coque dédiée à l'iPhone 18 Pro et 18 Pro Max. Le cache avant coulisse pour Face ID, le cache arrière se ferme tout en laissant la lampe torche fonctionner, et la coque est compatible MagSafe. Choisissez la coque conçue pour votre modèle exact, car une coque iPhone 17 ne convient qu'à la série iPhone 17. Le ruban adhésif tient une semaine. Un cache conçu pour l'appareil tient toute sa durée de vie.
Les visioconférences méritent leur propre réflexe. Rejoignez les réunions caméra coupée par défaut, vérifiez qui est dans la pièce avant de partager votre écran et fermez le cache entre deux réunions plutôt qu'après un incident. Nos conseils de confidentialité pour Zoom détaillent les réglages de réunion qui complètent un cache matériel.
Sécurité sur internet en Wi-Fi public et en voyage
Le voyage concentre tous les risques en quelques jours. Vous utilisez des réseaux que vous ne contrôlez pas, vous rechargez sur des prises que vous n'avez pas installées et vous travaillez sur des documents avec un inconnu assis juste derrière vous.
Pour un travail sensible, utilisez le partage de connexion de votre téléphone plutôt que le Wi-Fi de l'hôtel ou de l'aéroport. Un VPN déplace votre confiance de l'opérateur du réseau vers le fournisseur du tunnel. Cela n'aide que si vous lui confieriez tout votre historique de navigation : choisissez donc un service payant ayant publié un audit indépendant plutôt qu'une application gratuite. Évitez de brancher votre appareil directement sur une prise USB publique. Un bloqueur de données USB qui laisse passer le courant et coupe les broches de données élimine totalement le risque de juice jacking. Rangez vos cartes sans contact derrière une carte de blocage RFID et gardez le cache caméra fermé dans les salles de réunion et les halls.
Une habitude propre à l'écosystème Apple : le filtrage des appels, introduit avec iOS 26, reste désactivé tant que vous ne l'activez pas. Une fois activé, il répond silencieusement aux numéros inconnus et demande le motif de l'appel avant que votre iPhone ne sonne. Messages dispose en plus d'un dossier pour les expéditeurs inconnus et les indésirables. Vous l'activez dans Réglages > Apps > Téléphone > Filtrer les appelants inconnus. L'option Silence envoie directement les numéros inconnus vers la messagerie vocale. Le filtrage des appels est un filtre, pas une protection anti-spam : il ne bloque ni ne signale les appels frauduleux, et un inconnu qui donne une réponse plausible passe quand même. Ce sont les réglages de filtrage d'appels distincts d'Apple qui déplacent les appels suspects vers une liste de spam.
Protéger sa famille sans la surveiller
La sécurité en famille fonctionne mieux par le dialogue que par la surveillance. Configurez les comptes ensemble, expliquez pourquoi un inconnu qui veut poursuivre la conversation sur une autre application est un signal d'alerte, et convenez que toute demande de photos, de codes ou d'argent est montrée à un parent, sans conséquence pour l'enfant. Couvrez les caméras des tablettes et des ordinateurs partagés comme les vôtres et vérifiez les autorisations caméra et micro des applications que les enfants utilisent réellement. Notre guide sur la protection de la vie privée des enfants en ligne aborde à la fois les réglages et les conversations.
Que faire après une fuite de données ?
Presque tout le monde finit par être concerné par une fuite de données. Aux États-Unis, l'Identity Theft Resource Center a recensé un record de 3 322 violations de données et 278 827 933 notifications aux victimes. Dans son enquête auprès de 1 040 consommateurs, 80 % avaient reçu une notification au cours de l'année étudiée, et 88 % d'entre eux en avaient subi au moins une conséquence négative. En France aussi, la CNIL reçoit chaque année des milliers de notifications de violations de données au titre du RGPD.
Si vous recevez une notification ou qu'un compte semble compromis, procédez dans cet ordre. Changez d'abord le mot de passe de votre messagerie, depuis un appareil de confiance. Fermez les sessions actives et retirez l'accès aux applications connectées. Ajoutez une passkey ou une application d'authentification si le compte n'en avait pas. Vérifiez les règles de transfert de courrier et les numéros de récupération, car les attaquants les installent pour garder l'accès après un changement de mot de passe. Faites opposition sur votre carte bancaire si nécessaire, signalez une fraude à la carte sur Perceval (service-public.fr) et déposez plainte auprès de la police ou de la gendarmerie. Le site cybermalveillance.gouv.fr vous oriente et vous met en relation avec des prestataires d'assistance. Si vous avez reçu une notification de menace d'Apple, considérez-la comme une attaque ciblée contre vous, activez le mode Isolement et faites-vous aider par des experts plutôt que de chercher seul.
Commencez par les dix minutes qui comptent le plus
La sécurité sur internet se résume à quatre gestes : installer un gestionnaire de mots de passe, activer les passkeys sur votre messagerie et votre banque, activer les mises à jour automatiques et couvrir les caméras des appareils avec lesquels vous travaillez. Ces étapes ferment les voies d'attaque à l'origine de la majorité des pertes déclarées, et trois d'entre elles sont gratuites. Pour les professionnels, l'enjeu dépasse l'argent. Une caméra compromise dans un couloir d'hôpital pose un problème de secret médical et de RGPD. Un micro ouvert pendant un rendez-vous client pose un problème de secret professionnel de l'avocat. Et un appareil qui transforme une rencontre avec une source en preuve est un problème qu'aucune assurance ne règle.
Le quatrième geste est celui que l'on repousse, parce que le ruban adhésif semble suffire. Ce n'est pas le cas, et cela se voit. La collection de coques de confidentialité Spy-Fy avec cache caméra intégré vous offre un volet qui s'ouvre pour Face ID, se ferme d'un pouce et reste sur l'appareil aussi longtemps que vous le possédez, y compris une coque en précommande pour l'iPhone 18 Pro et l'iPhone 18 Pro Max. Choisissez la coque conçue pour votre modèle, fermez le cache entre deux appels, et le niveau physique de votre sécurité sur internet est réglé.